Cyber
Protección integral para sistemas, operaciones y negocio
La ciberseguridad es hoy un factor crítico de negocio
No es solo una cuestión tecnológica
Menor superficie de ataque
Reducción de puntos débiles del atacante.
Detección temprana
Identificación de amenazas en tiempo real.
Respuesta rápida
Pronta resolución con impacto mínimo.
Cyber cubre los cinco fundamentos de la seguridad,
de la estrategia a la respuesta ante incidentes
Servicios gestionados
Cyber cubre los cinco fundamentos de la seguridad, de la estrategia a la respuesta ante incidentes.
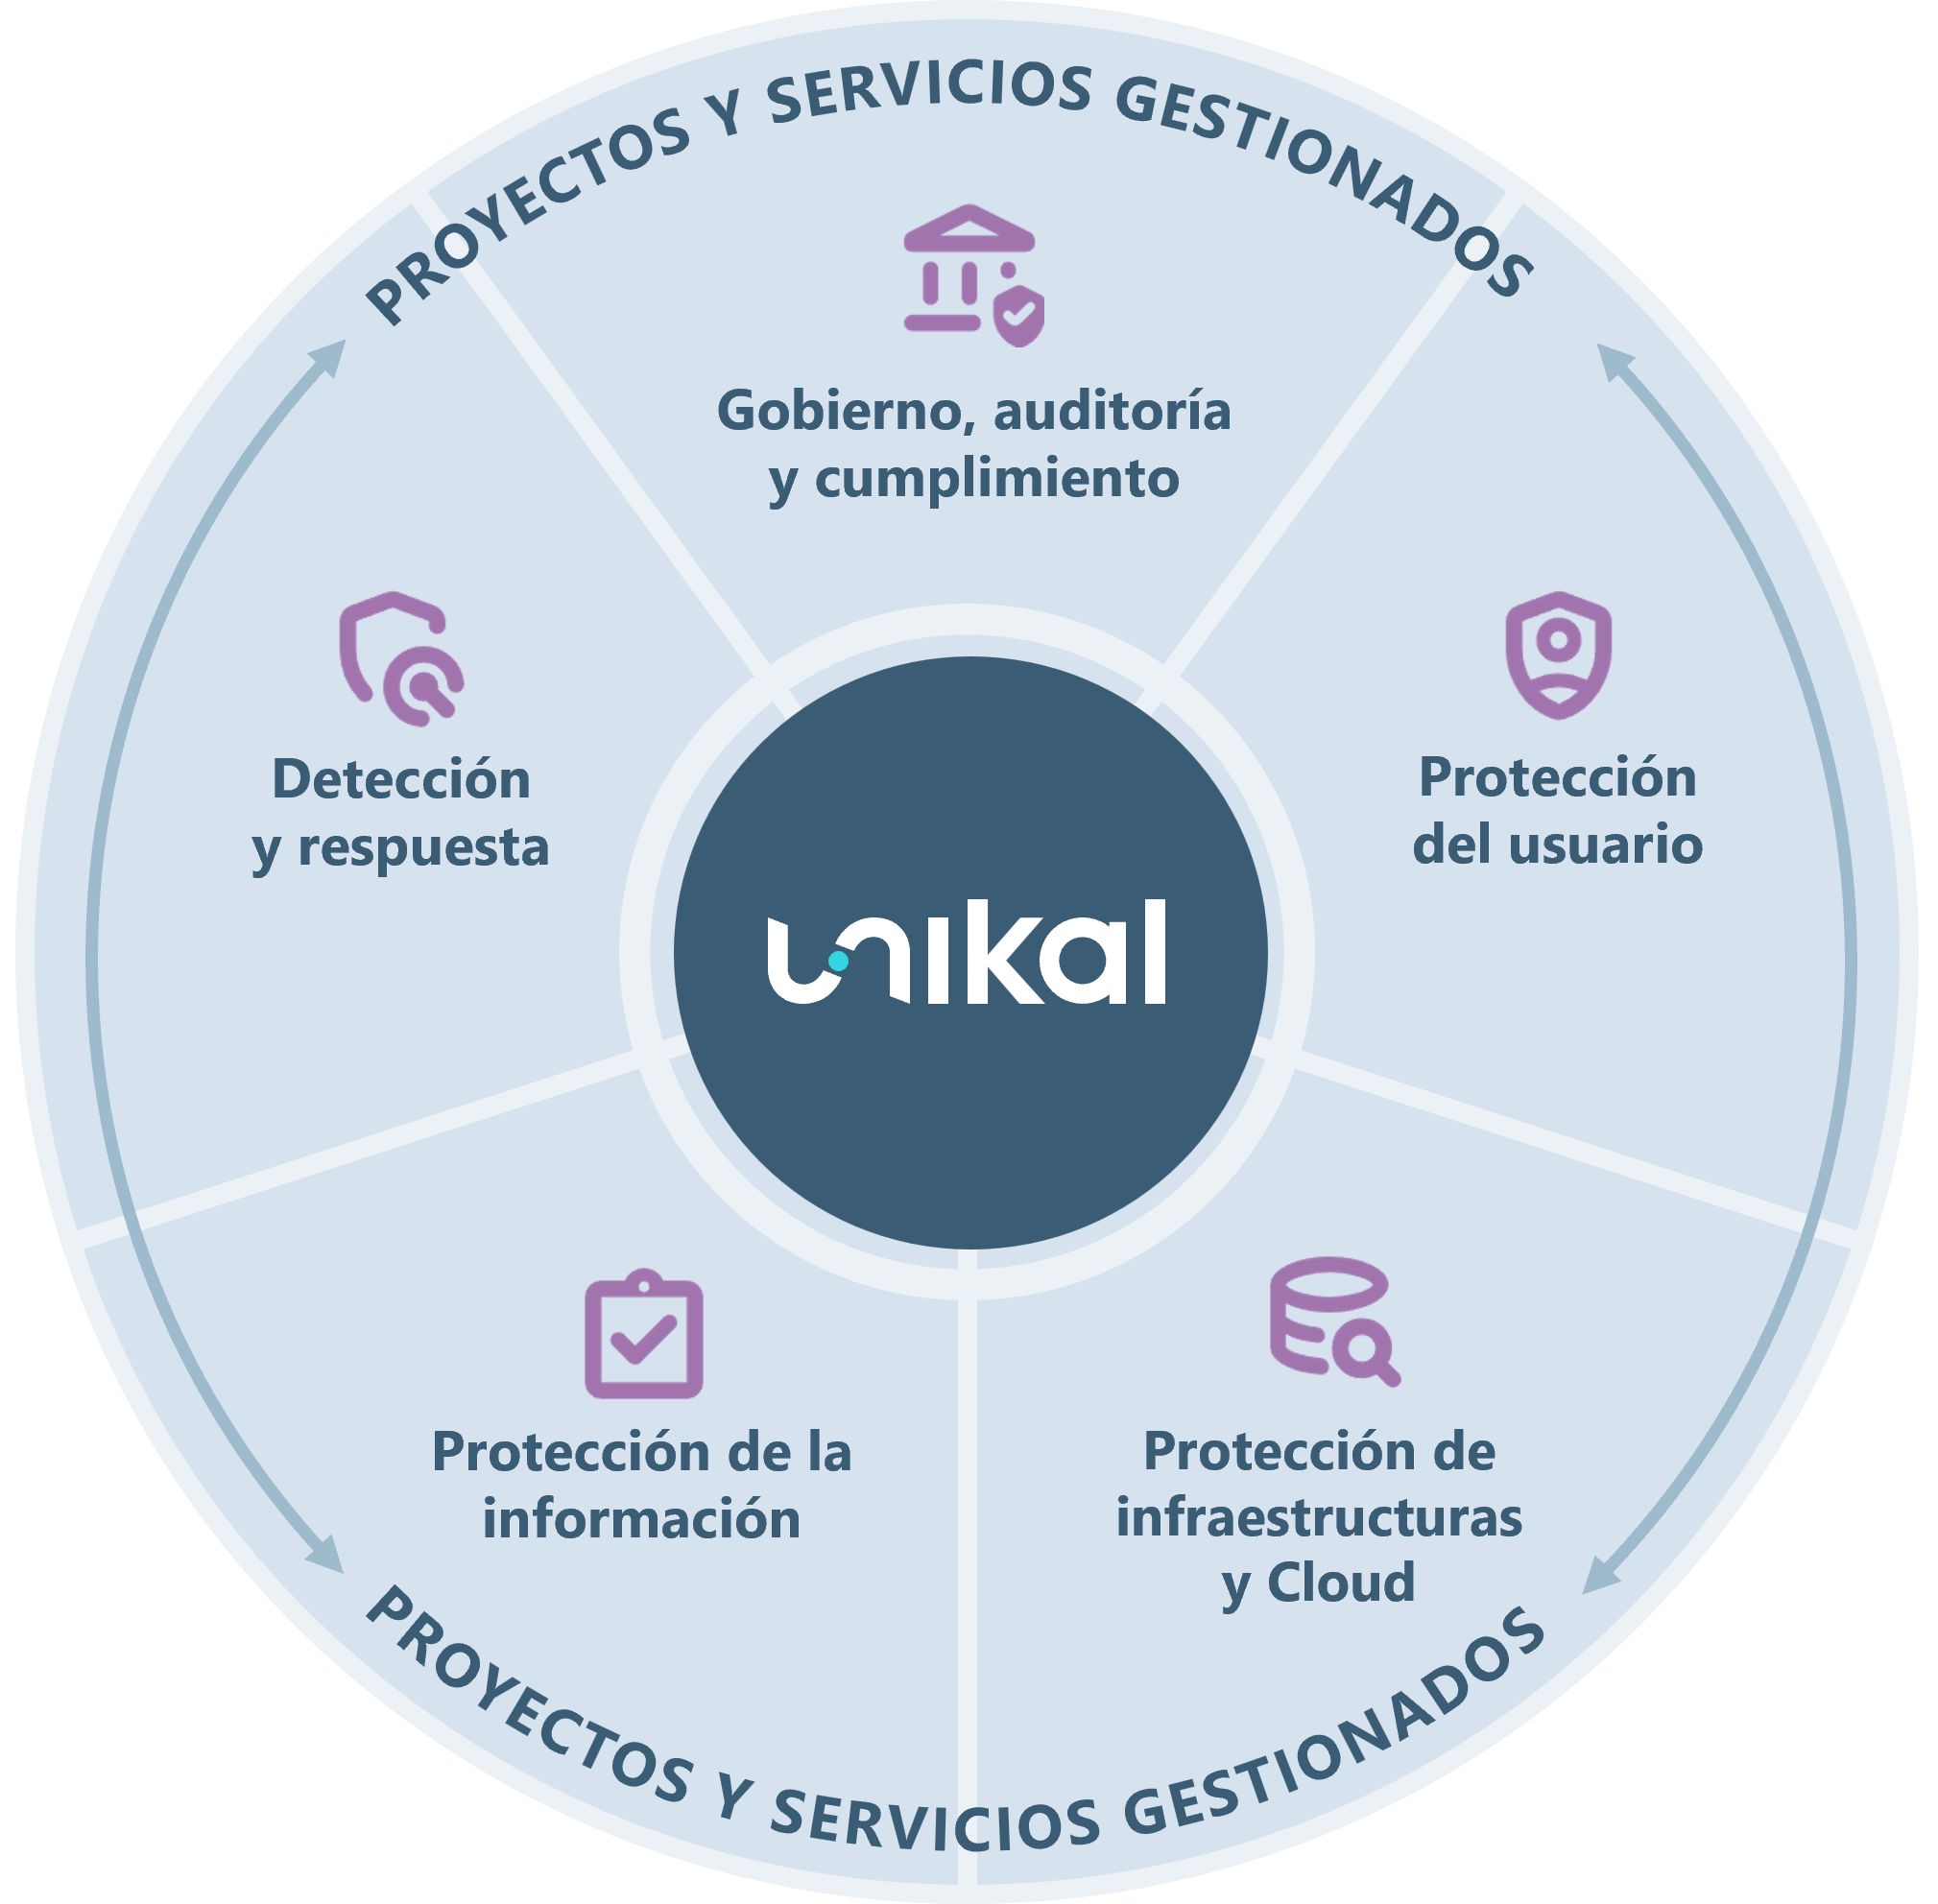
Gobierno, auditoría y cumplimiento
Convierte la seguridad y el cumplimiento en ventaja de negocio: plan director, auditorías, ENS, ISO 27001, NIS2 y DORA.
Protección del usuario
Protege el acceso, protege la organización: identidad, acceso, dispositivos, correo seguro y concienciación.
Protección de infraestructuras y Cloud
Defiende tus sistemas críticos frente a amenazas avanzadas: firewall, segmentación, Zero Trust, seguridad cloud y postura de seguridad.
Protección de la información
Mantén el control de tus datos estén donde estén: clasificación, cifrado, DLP, DSPM, Backup y Disaster Recovery.
Detección y respuesta
Identifica, analiza y actúa antes de que el incidente impacte: SOC, MDR, monitorización, análisis forense, pentesting y gestión de incidentes.
Beneficios
Ayudamos a las organizaciones a pasar de una seguridad fragmentada y reactiva a un modelo integrado, medible y alineado con el negocio.
Visión integral de la seguridad empresarial
Equipo especializado y certificado por los principales fabricantes
Servicios gestionados y acompañamiento continuo
Adaptación a entornos cloud, híbridos y on-premise
Integración con las principales plataformas tecnológicas
Reducción de riesgos operativos, regulatorios y reputacionales
Mejora continua basada en indicadores, amenazas y negocio
¿En qué podemos ayudarte?
Amenazas cada vez más sofisticadas
Pasar de una defensa estática a una defensa que evoluciona con el ataque.
Falta de visibilidad sobre activos y exposición
Sacar a la luz el shadow IT y las vulnerabilidades no inventariadas.
Presión normativa creciente
Ordenar el cumplimiento de ENS, NIS2, DORA e ISO 27001 sin bloquear el negocio.
Entornos híbridos cada vez más complejos
Dar coherencia a infraestructuras distribuidas entre cloud, on-premise, usuarios remotos y SaaS.
Riesgo de fuga de información
Proteger los datos críticos durante todo su ciclo de vida, no solo en el almacenamiento.
Escasez de talento especializado
Ganar apoyo experto para diseñar, operar y evolucionar la seguridad sin depender solo del equipo interno.
¿Hablamos?
¿Cómo lo hacemos?
Equipo certificado y especializado
Enfoque integrado
Con los servicios IT corporativos.
Flexibilidad
Adaptamos las soluciones a cada entorno.
Acompañamiento
Continuo, no solo reactivo.
Quiero más información
Casos de éxito
Caso de éxito
Caso de éxito
Faucibus ex sapien vitae pellentesque sem placerat in. Tempus leo eu aenean sed diam urna tempor....
Caso de éxito
Ver más
Refuerza la ciberseguridad con Microsoft 365: protege identidades, correo y datos frente al phishing, ransomware y accesos no autorizados...
Blog
Microsoft Entra ID más protegido con el Backup de Barracuda: recupera identidades, configuraciones y datos críticos ante cualquier incidente....
Blog
ExaGrid combina backup desconectado, copias inmutables y restauración rápida para proteger datos críticos frente al ransomware....
Blog
Descubre cómo Barracuda ZTNA ofrece acceso seguro Zero Trust a tu red corporativa. Mejora control, visibilidad y protección....
Blog
Cumple la Directiva NIS2: automatiza pentestings, prioriza vulnerabilidades y monitoriza riesgos. Tu aliado ASM en la ciberseguridad europea....
Blog
Smart ASM ayuda a identificar riesgos ocultos, monitorizar la superficie de ataque y fortalecer la seguridad aplicativa mediante IA y...
Blog
Preguntas frecuentes
¿Hablamos de tu próximo reto?
Cuéntanos qué necesitas y nuestros expertos te ayudarán a identificar las mejores opciones para evolucionar tu ecosistema Business.